Kako zaščitim spletno stran pred DDoS napadi in zlonamernimi roboti?
Če je vaša spletna stran nenadoma zelo počasna ali nedosegljiva, je lahko vzrok preveliko število avtomatiziranih zahtevkov, zlonamerni roboti ali DDoS napad. Spodaj so opisani ukrepi, ki jih lahko izvedete sami v cPanelu in po potrebi s storitvijo Cloudflare.
1. Prepoznajte morebiten napad
DDoS je napad, pri katerem številne naprave hkrati pošiljajo zahtevke na spletno stran ali strežnik. Podobne simptome lahko povzročajo tudi slabo optimizirani vtičniki, zahtevne poizvedbe ali običajna povečana obiskanost.
- Stran se nenadoma odpira zelo počasi ali vrača napake 502, 503 oziroma 504.
- Poraba CPU se občutno poveča.
- V statistiki je vidno veliko ponavljajočih se zahtevkov na enake naslove.
- Veliko zahtevkov prihaja do prijavnih obrazcev, iskanja ali filtrov spletne trgovine.
2. Vključite ModSecurity v cPanelu
ModSecurity je požarni zid za spletne aplikacije (WAF), ki lahko prepreči številne zlonamerne HTTP zahtevke. Svetujemo, da je vedno vključen.
- Prijavite se v cPanel.
- V razdelku Security (Varnost) odprite ModSecurity.
- Preverite, ali je zaščita za vse domene vključena, in po potrebi kliknite Enable.
- Pod Configure Individual Domains preverite, ali je za posamezno domeno izbrano On.
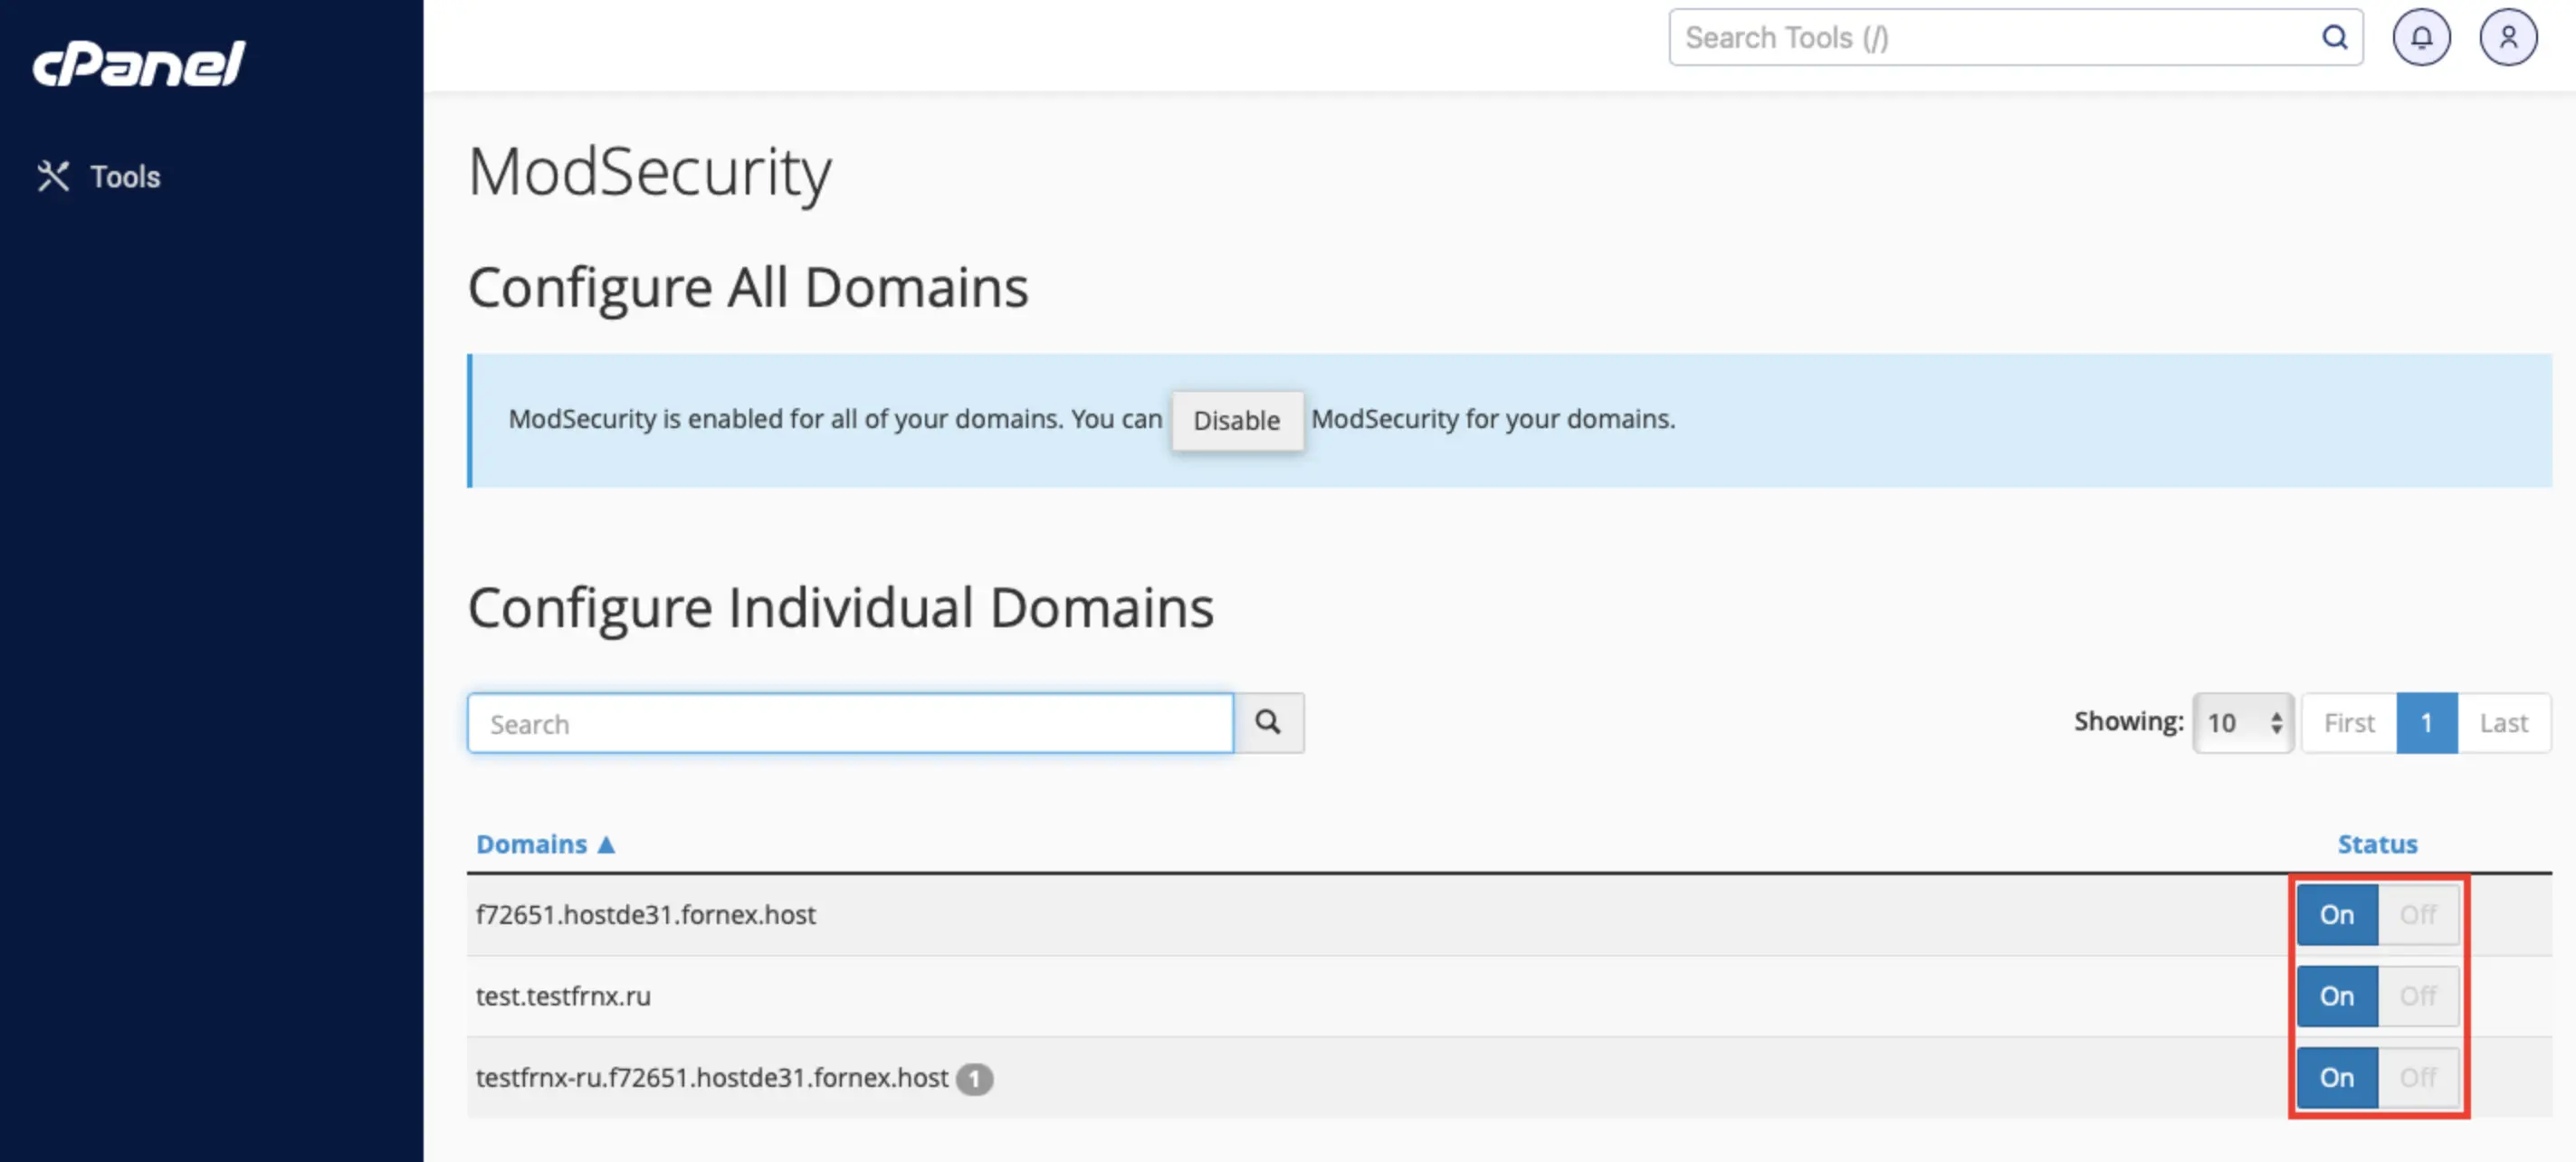
Slika: Primer zaslona ModSecurity. Videz se lahko nekoliko razlikuje glede na različico cPanela.
Pomembno: ModSecurity deluje na ravni spletne aplikacije. Ne more preprečiti omrežnega DDoS napada, ki že preobremeni povezavo do strežnika. Če preprečuje legitimno delovanje spletne strani, ga ne izključujte trajno, temveč kontaktirajte podporo.
3. Preverite obisk in porabo strežniških virov
V cPanelu odprite Metrics > Visitors za pregled nedavnih zahtevkov in Metrics > AWStats za statistiko prometa. Če je na voljo, pod Metrics > Resource Usage preverite obremenitev CPU ter morebitne dosežene omejitve.
Posebej preverite, ali se pogosto ponavljajo zahtevki na /wp-login.php, /xmlrpc.php, /wp-admin/admin-ajax.php ali na spletne filtre in iskalnike. Posamezni zahtevni deli spletne aplikacije lahko obremenijo strežnik tudi brez pravega DDoS napada.
4. Blokirajte posamezne škodljive IP naslove
Če večino neželenih zahtevkov povzroča en IP naslov ali manjše število naslovov, jih lahko blokirate:
- V cPanelu odprite Security > IP Blocker.
- V polje IP Address or Domain vnesite naslov, ki ga želite blokirati.
- Kliknite Add.
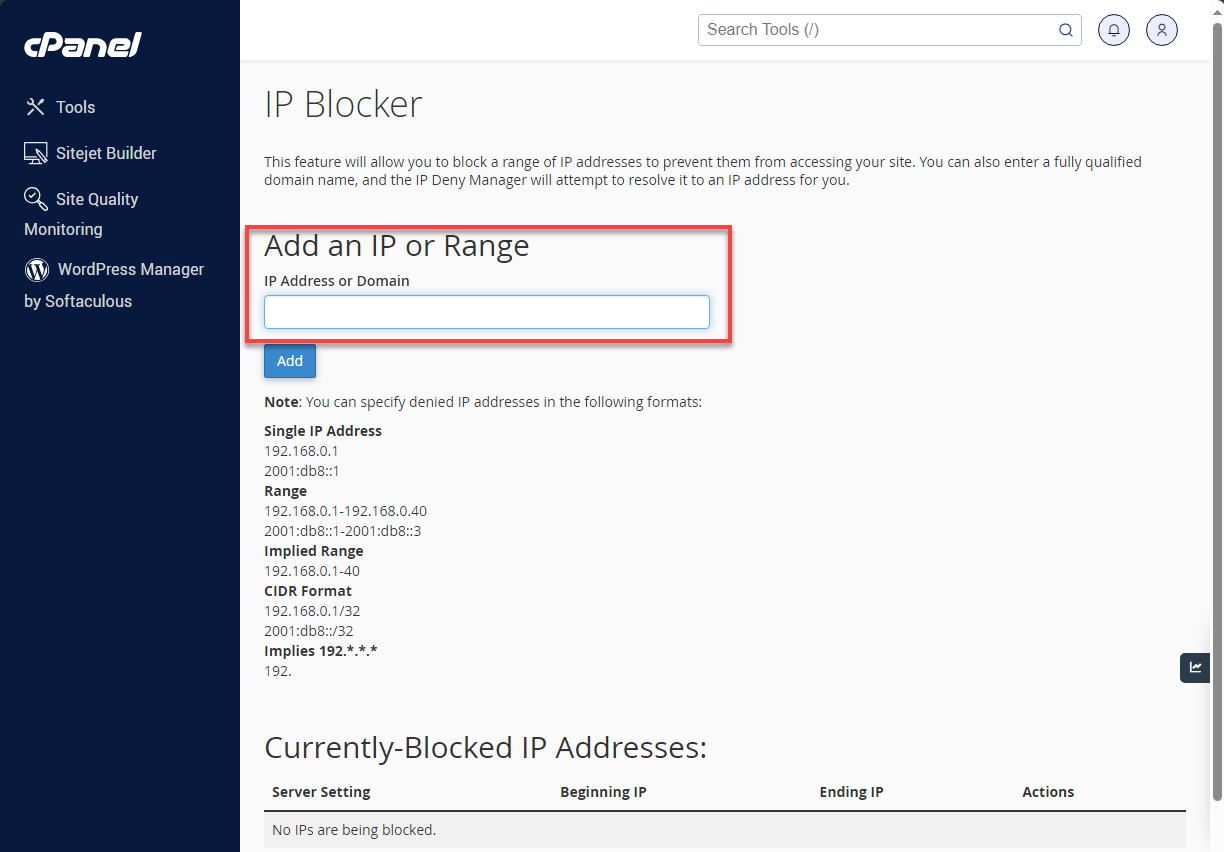
Slika: Primer vnosa IP naslova v orodju IP Blocker.
Previdno pri blokiranju celotnih razponov naslovov, saj lahko blokirate tudi običajne obiskovalce. Pri porazdeljenem napadu z več tisoč naslovi to ni zadostna rešitev.
5. Zavarujte WordPress in spletne trgovine
- Redno posodabljajte WordPress, teme in vtičnike ter odstranite neuporabljene dodatke.
- Uporabljajte predpomnjenje statičnih oziroma primernih dinamičnih vsebin.
- Omejite prijavne poskuse in vključite dvostopenjsko avtentikacijo.
- Če XML-RPC ne potrebujete, ga onemogočite.
- Preverite obremenitev funkcij AJAX, iskalnikov in filtrov izdelkov.
- Pri zahtevnih obrazcih po potrebi uporabite zaščito pred avtomatiziranimi roboti.
Datoteka robots.txt ni varnostna zaščita: zlonamerni roboti lahko njena navodila ignorirajo.
6. Pri močnem napadu začasno uporabite Cloudflare
Cloudflare lahko deluje kot posrednik med obiskovalci in vašim strežnikom ter ublaži številne napade na spletne strani. Za osnovno uporabo je na voljo tudi brezplačen paket.
- Ustvarite račun na Cloudflare.
- Dodajte domeno in preverite uvožene DNS zapise.
- Pri registrarju nastavite imenske strežnike (nameserverje), ki jih dodeli Cloudflare.
- Če uporabljate DNSSEC, preverite pravilen postopek prehoda in DS zapise.
- Pri spletnih A, AAAA in ustreznih CNAME zapisih vključite Proxied (oranžen oblaček).
- Preverite delovanje spletne strani, certifikata SSL in elektronske pošte.
Zelo pomembno: Pred spremembo shranite DNS zapise. Poštni MX, SPF, DKIM in DMARC zapisi morajo ostati pravilni. Poštni gostitelji za SMTP, IMAP in POP3 praviloma ne smejo biti vključeni v HTTP proxy Cloudflare (nastavitev DNS only). Če ima izvorni strežnik veljavno SSL potrdilo, je praviloma primeren način Full (strict).
7. Med intenzivnim napadom vključite Under Attack Mode
Če je domena že aktivna v Cloudflare in je spletna stran izpostavljena močnemu HTTP napadu, lahko začasno vključite Under Attack Mode. Obiskovalci bodo morali opraviti dodatno varnostno preverjanje.
- Prijavite se v Cloudflare in izberite domeno.
- V pregledni strani poiščite Under Attack Mode med hitrimi nastavitvami ali v novejšem vmesniku odprite Security > Settings in poiščite nastavitev varnostne ravni.
- Vključite način I'm Under Attack.
- Preverite delovanje spletne strani, obrazcev in morebitnih zunanjih integracij.
- Ko se napad konča, dodatni način preverjanja izključite.
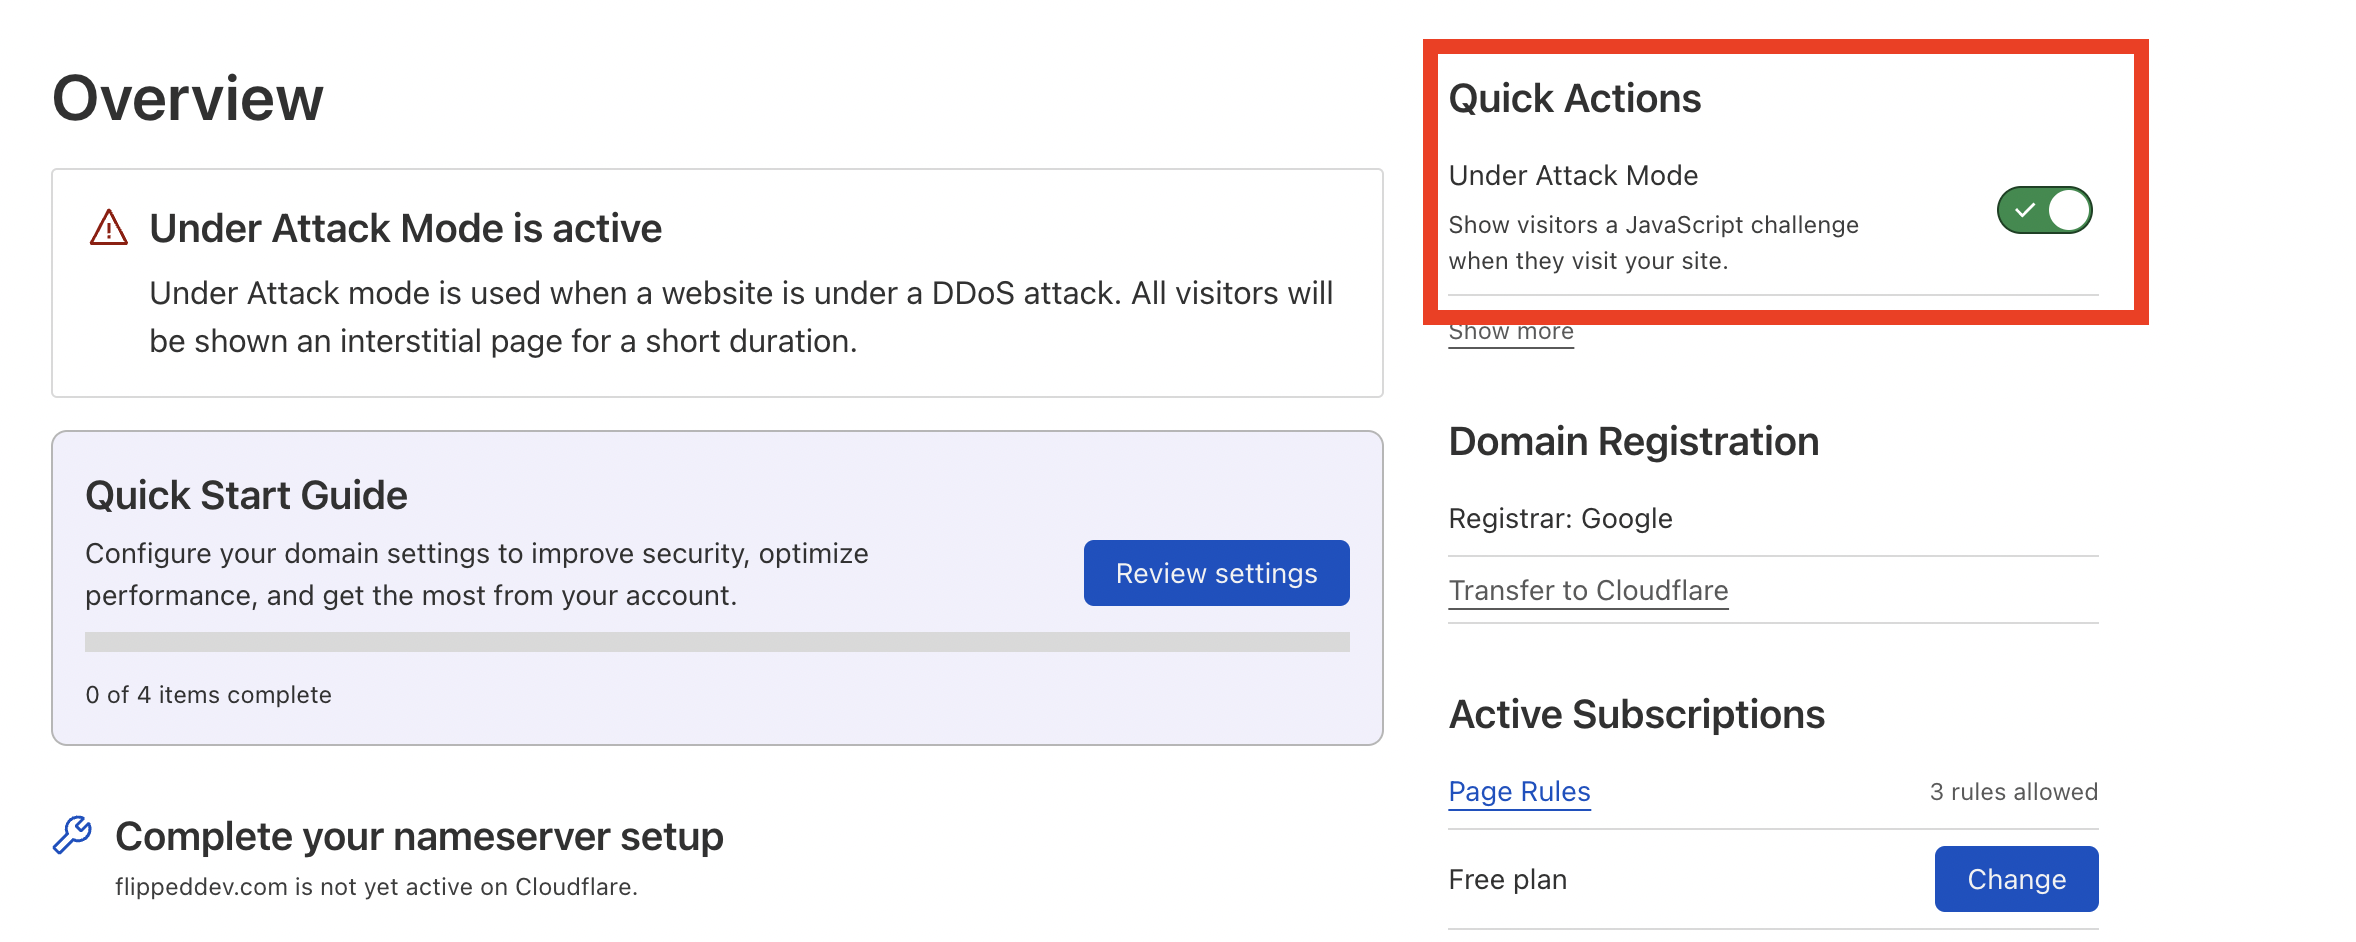
Slika: Primer obvestila, ko je Under Attack Mode aktiven. Videz Cloudflare se lahko spremeni.
Opozorilo: Under Attack Mode lahko vpliva na API povezave, avtomatizirane integracije in zunanje storitve. Primeren je zlasti kot začasen ukrep med napadom.
8. Dodatne možnosti Cloudflare
Glede na paket lahko uporabite zaščito DDoS, Bot Fight Mode, pravila WAF, Managed Challenge, omejevanje števila zahtevkov (Rate Limiting) in predpomnjenje. Pravila nastavite previdno, da ne blokirate legitimnih obiskovalcev. Košaric, blagajn in prijavljenih uporabniških sej praviloma ne smete neustrezno predpomniti.
9. Če težava ostane
ModSecurity in Cloudflare ne rešita vseh vrst napadov. Napadalci lahko napadajo neposredno znani IP naslov izvornega strežnika, napačne nastavitve pa lahko dopuščajo promet mimo Cloudflare. V teh primerih sta potrebna pregled strežnika in po potrebi omrežna zaščita oziroma omejitev dostopa do izvora.
Če potrebujete pomoč, odprite zahtevek v sistemu Moj WebiCom. Navedite domeno, čas začetka težav, opažene napake, sumljive zahtevke in ukrepe, ki ste jih že izvedli.
Tehnična podpora lahko preveri strežniško okolje in pomaga ugotoviti vzrok težave. Napredna analiza spletne aplikacije, izdelava posebnih varnostnih pravil in individualna optimizacija lahko predstavljajo dodatno plačljivo storitev.
10. Kratek povzetek
- Preventiva: vključite ModSecurity, redno posodabljajte spletno stran in uporabljajte ustrezno predpomnjenje.
- Sumljiv promet: preverite Visitors, AWStats in Resource Usage.
- Posamezni škodljivi IP-ji: uporabite IP Blocker.
- Močnejši HTTP DDoS: uporabite Cloudflare z omogočenim proxy načinom.
- Zelo intenziven napad: začasno vključite Under Attack Mode.
- Težave vztrajajo: obrnite se na podporo WebiCom.
(ddos,napad,zaščita)
